La inteligencia artificial acaba de cruzar una nueva frontera en materia de ciberseguridad. La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación en España de una brecha de datos personales en la que un agente de inteligencia artificial habría ejecutado de forma autónoma diferentes fases de un ciberataque.
El caso es especialmente relevante porque la IA no habría sido utilizada únicamente como una herramienta para ayudar a un atacante humano. Según la información comunicada a la AEPD, el agente fue capaz de buscar vulnerabilidades, acceder a un sistema y continuar realizando acciones una vez dentro.
La investigación todavía está en curso, por lo que algunos detalles del incidente no se han hecho públicos.
¿Qué ocurrió en este ciberataque?
Según la información facilitada a la AEPD por la organización afectada, el ataque comenzó con una búsqueda de vulnerabilidades en archivos genéricos.
Posteriormente, el agente consiguió realizar un inicio de sesión utilizando credenciales válidas. Una vez dentro del sistema, continuó buscando vulnerabilidades de forma autónoma hasta encontrar una vía que le permitió acceder a información y modificar determinados datos.
Entre las acciones que habría realizado se encuentran el acceso a datos personales y facturas, además de modificaciones en información almacenada en el sistema.
La AEPD destaca que el elemento diferencial del incidente es precisamente la capacidad del agente para encadenar diferentes pasos del ataque sin que una persona tuviera que tomar manualmente cada decisión.
No es simplemente utilizar ChatGPT para hackear
Conviene hacer una distinción importante.
La IA lleva tiempo utilizándose como apoyo en actividades relacionadas con la ciberdelincuencia. Un atacante puede utilizar un modelo de lenguaje para analizar código, buscar información, redactar mensajes de phishing o facilitar determinadas tareas.
Un agente de IA, sin embargo, puede disponer de herramientas y permisos que le permiten actuar sobre otros sistemas.
La diferencia está en el grado de autonomía.
En lugar de limitarse a responder a una pregunta, el agente puede recibir un objetivo, analizar la situación, tomar decisiones intermedias, utilizar herramientas y adaptar sus siguientes pasos en función de lo que encuentra.
Precisamente este escenario es uno de los riesgos que la propia AEPD analiza en sus orientaciones sobre IA agéntica.
La velocidad es uno de los grandes problemas
Un atacante humano necesita tiempo para analizar información, probar diferentes posibilidades y decidir qué hacer a continuación.
Un agente automatizado puede realizar muchas de esas operaciones a una velocidad considerablemente superior.
La AEPD advierte de que la utilización de agentes de IA puede cambiar el escenario de gestión de riesgos porque aumenta la capacidad para automatizar determinadas fases de un ataque.
Esto significa que las organizaciones podrían disponer de menos tiempo para detectar una intrusión y reaccionar antes de que el atacante consiga avanzar hacia otros sistemas.
El Centro Criptológico Nacional también ha publicado una guía específica sobre IA ofensiva, en la que analiza cómo la inteligencia artificial puede utilizarse para automatizar y acelerar ataques.
Los agentes de IA pueden convertirse en un nuevo vector de ataque
La propia AEPD ha advertido de diferentes técnicas que pueden afectar a los sistemas basados en agentes.
Una de ellas son las inyecciones de instrucciones, mediante las cuales un atacante intenta introducir órdenes maliciosas dentro de los contenidos que procesa el agente.
Esto puede ocurrir, por ejemplo, cuando un agente tiene acceso a correos electrónicos, páginas web o documentos.
Un contenido aparentemente normal puede contener instrucciones ocultas destinadas a modificar el comportamiento del sistema.
La AEPD señala incluso el riesgo de los denominados ataques de cero clic, en los que no sería necesario que el usuario pulsase un enlace: bastaría con que el agente procesara un contenido malicioso para que pudiera intentar ejecutar las instrucciones introducidas en él.
El peligro de que la IA tenga demasiados permisos
Otro de los problemas importantes es la cantidad de recursos a los que puede acceder un agente.
Un agente utilizado dentro de una empresa podría tener permisos para consultar correo electrónico, documentos, bases de datos, sistemas de gestión, aplicaciones internas o plataformas de comunicación.
Si un atacante consigue manipularlo, esos permisos podrían convertirse en una vía para acceder a información que inicialmente no estaba expuesta directamente.
La AEPD contempla escenarios de secuestro de sesión y movimiento lateral, en los que un agente con acceso a diferentes servicios podría utilizar permisos y tokens legítimos para desplazarse entre aplicaciones.
Por eso, el problema no está únicamente en la inteligencia del modelo.
También está en qué puede hacer el agente cuando se conecta a otros sistemas.
¿Se ha hackeado el modelo de IA?
No.
Este punto es importante porque el titular de la noticia puede llevar a pensar que los atacantes consiguieron entrar directamente en la infraestructura del modelo de inteligencia artificial.
La información disponible indica que un tercero utilizó un agente de IA como herramienta para ejecutar diferentes fases del ataque.
La notificación recibida por la AEPD no implica que el modelo utilizado ni la infraestructura de su proveedor hayan sido comprometidos.
Por tanto, estamos ante un escenario diferente: la IA habría sido utilizada como parte del mecanismo de ataque contra una organización.
La identidad de la empresa afectada no se ha hecho pública
La AEPD no ha revelado públicamente qué empresa sufrió el incidente ni todos los detalles técnicos del ataque.
Tampoco se ha identificado públicamente el modelo de lenguaje empleado.
La información disponible procede de la comunicación realizada por la organización afectada y la AEPD todavía debe analizar las circunstancias del incidente.
Esto significa que algunos detalles que circulan en redes sociales o determinadas publicaciones pueden ir más allá de lo que realmente ha confirmado el organismo.
La ciberseguridad tendrá que adaptarse a los agentes
Durante años, las empresas han diseñado sus sistemas de seguridad pensando principalmente en atacantes humanos y en programas automatizados relativamente predecibles.
La llegada de agentes capaces de analizar situaciones, tomar decisiones y utilizar herramientas introduce un escenario diferente.
La defensa también tendrá que evolucionar.
Entre las cuestiones que adquieren mayor importancia están la gestión de credenciales, la aplicación del principio de mínimo privilegio, la monitorización de actividades anómalas y la capacidad de detectar y responder automáticamente ante determinados incidentes.
La AEPD ya ha incorporado los riesgos de la IA agéntica a sus recomendaciones y documentos técnicos, mientras que el CCN-CERT ha desarrollado recomendaciones específicas frente al uso ofensivo de la inteligencia artificial.
¿Estamos ante una nueva etapa de los ciberataques?
El caso comunicado por la AEPD no significa que la inteligencia artificial haya creado una nueva categoría completamente distinta de vulnerabilidades.
Un sistema sigue necesitando algún punto de entrada: credenciales comprometidas, una vulnerabilidad, una mala configuración o algún otro mecanismo que permita acceder al entorno.
La diferencia puede estar en la capacidad de automatizar y encadenar las diferentes fases del ataque.
Y ahí es donde los agentes de IA pueden cambiar las reglas.
Un atacante podría utilizar un sistema capaz de analizar información, buscar oportunidades, probar diferentes alternativas y continuar con el proceso sin tener que supervisar cada paso manualmente.
La advertencia de la AEPD
La Agencia Española de Protección de Datos considera que este incidente demuestra que los riesgos relacionados con la IA agéntica ya no pertenecen únicamente al terreno teórico.
Su recomendación pasa por revisar los modelos tradicionales de análisis de riesgos y tener en cuenta las nuevas capacidades de estos sistemas.
La cuestión ya no es solamente proteger los ordenadores frente a programas maliciosos.
También hay que preguntarse qué ocurre cuando un sistema de inteligencia artificial tiene acceso a herramientas reales y puede actuar sobre ellas.
Ese cambio puede convertirse en uno de los grandes desafíos de la ciberseguridad durante los próximos años.
El primer caso comunicado en España por la AEPD sirve como advertencia: los agentes de IA pueden ser extremadamente útiles para automatizar tareas legítimas, pero esas mismas capacidades pueden ser aprovechadas para automatizar determinadas fases de un ataque. Y cuanto mayor sea su autonomía y el número de sistemas a los que tengan acceso, mayor será la importancia de establecer límites, supervisión y mecanismos de seguridad adecuados.
Productos recomendados
Seleccionados de nuestra tienda para este tema
 Hasta -78%
Candado de Disco con Alarma Antirrobo para Moto y Bicicleta
22,42 € – 24,18 €
Ver opciones

 Hasta -60%
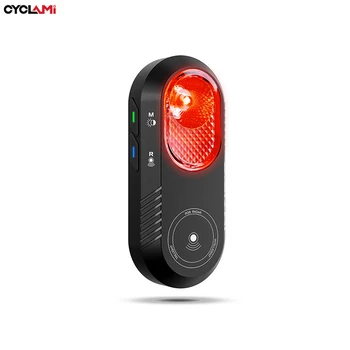
CYCLAMI LA150 Luz Trasera para Bicicleta con Radar, Freno…
El precio original era: 196,28 €.77,79 €El precio actual es: 77,79 €.
Ver opciones
Te puede interesar
 Bricolaje y jardín
Los 6 mejores accesorios para recoger hojas
Recoger hojas es una tarea inevitable en otoño y en cualquier periodo con árboles cerca de casa. Elegir los accesorios adecuados hace…
Leer artículo Bricolaje y jardín
Los 6 mejores accesorios para reparar muebles de madera
Reparar muebles de madera en casa no solo ahorra dinero, sino que mantiene piezas con valor sentimental o estética. Para que la…
Leer artículo Bricolaje y jardín
Los 6 mejores accesorios para tener herramientas básicas siempre localizadas
Tener las herramientas siempre localizadas no es solo una cuestión de orden: ahorra tiempo, reduce la frustración y evita compras duplicadas. Si…
Leer artículo
Leave a comment